Havia um gravador escondido na OpenAI. A IA ajudou a descobrir quem o colocou
A OpenAI encontrou um equipamento de gravação escondido em um escritório e demitiu o funcionário suspeito. O caso expõe o risco que vem de dentro das empresas de IA.

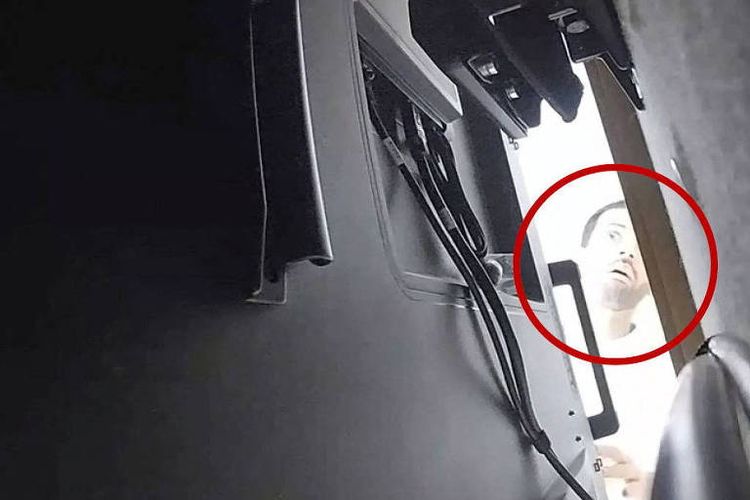
Um caso envolvendo câmera escondida, FBI e OpenAI que resultou em prisão
, Redator
8 min
•
14 out 2026
•
Atualizado: 14 out 2026
newsletter
Start Seu dia:
A Newsletter do AGORA!
A empresa que criou o ChatGPT descobriu que estava sendo gravada por dentro.
Em 13 de outubro, a OpenAI informou ter encontrado “um sofisticado dispositivo de gravação escondido em um de seus escritórios”, segundo a Exame. A empresa identificou o funcionário que, segundo ela, instalou o equipamento poucos dias antes de ser descoberto. Ele foi demitido. O caso foi entregue ao FBI, que fez uma prisão.
O detalhe mais curioso: a OpenAI diz ter usado os próprios modelos de IA para analisar o dispositivo e entender sua origem.
O que aconteceu no escritório da OpenAI?
Um equipamento de gravação foi escondido em um dos escritórios da empresa, e a OpenAI o descobriu. Segundo o comunicado divulgado pela empresa em sua conta oficial, o funcionário foi identificado como responsável pela instalação e desligado. A empresa agradeceu aos agentes do FBI e aos promotores e disse que vai continuar colaborando com a investigação.
A OpenAI afirma não ter indícios de que a pessoa tenha acessado ou extraído indevidamente os pesos dos modelos, o código-fonte ou dados de clientes.
Muita coisa continua sem resposta. A empresa não deu detalhes técnicos do equipamento, não explicou o motivo do funcionário nem informou como concluiu que não houve vazamento. Como lembra a Exame, a ausência de indícios até agora não é uma conclusão definitiva.
Por que uma empresa de IA seria alvo de gravação?
Porque poucas empresas guardam ativos tão valiosos e tão fáceis de copiar. Os pesos de um modelo de IA, os parâmetros numéricos que definem como ele funciona, são o resultado de anos de pesquisa e bilhões de dólares em computação. Uma vez copiados, podem ser usados por qualquer um.
Além dos pesos, há o código-fonte, as estratégias de treinamento, os planos de produto e as conversas internas sobre os próximos lançamentos. Numa disputa em que as empresas lançam modelos com semanas de diferença, saber o que o concorrente está preparando vale muito.
A própria OpenAI afirma que seu programa de segurança considera ameaças de funcionários, cibercriminosos e governos estrangeiros. O motivo do caso, porém, ainda não foi divulgado.
Qual é o tamanho do risco que vem de dentro?
Maior do que a maioria das empresas reconhece. O relatório Cost of Insider Risks 2026, do Ponemon Institute, encomendado pela empresa de segurança DTEX, estima que incidentes envolvendo pessoas de dentro das organizações custaram em média US$ 19,5 milhões por empresa em 2025. Em 2024, o custo era de US$ 17,4 milhões. O estudo ouviu profissionais de 354 organizações na América do Norte, Europa, Oriente Médio, África e Ásia-Pacífico.
O maior custo não vem de funcionários mal-intencionados, mas de descuido: são US$ 10,3 milhões por ano em perdas causadas por negligência. O tempo também pesa. Incidentes contidos em até 30 dias custam US$ 14,2 milhões por ano. Os que levam mais de 90 dias custam US$ 21,9 milhões.
A IA aumenta ou reduz esse risco?
As duas coisas. O mesmo relatório mostra que 73% das empresas temem que o uso não autorizado de IA abra caminhos ocultos para o vazamento de dados. E 44% esperam que agentes de IA sejam usados para roubar dados, mas só 19% tratam esses agentes com o mesmo cuidado dispensado a funcionários com acesso a informações sensíveis.
Do outro lado, 42% das empresas já usam IA para detectar ou prevenir riscos internos. O caso da OpenAI é um exemplo: a empresa diz que seus modelos ajudaram a entender o dispositivo e chegar ao responsável.
Ou seja, a IA cria novos pontos cegos e, ao mesmo tempo, oferece novas ferramentas para enxergá-los.
O que outras empresas podem aprender com o caso?
Que a segurança da IA começa pelas pessoas, não pela tecnologia. A maioria das empresas que adotam IA se preocupa com ataques externos e com a segurança dos fornecedores. Poucas olham com o mesmo cuidado para quem está dentro: funcionários com acesso a dados sensíveis, prestadores de serviço, parceiros e, agora, agentes de IA com permissões amplas.
Algumas perguntas práticas para qualquer liderança:
- Quem na empresa tem acesso aos dados e modelos mais valiosos, e esse acesso é realmente necessário?
- Os agentes de IA têm permissões controladas e auditadas como as de um funcionário?
- Existe política clara sobre o uso de ferramentas de IA não aprovadas?
- Em quanto tempo a empresa conseguiria detectar e conter um incidente interno?
Segundo o relatório da DTEX, só 18% das empresas integraram totalmente a governança de IA aos programas de risco interno.
Sua empresa sabe quem está ouvindo?
O gravador escondido na OpenAI é um caso extremo, mas o problema é comum. À medida que dados, modelos e agentes de IA se tornam centrais para o negócio, aumenta o valor do que pode ser vazado e o número de portas por onde isso pode acontecer.
Transformar a empresa com IA exige construir, ao mesmo tempo, a governança que protege o que está sendo criado. Fazer as duas coisas juntas, com segurança, controle de acesso e regras claras para pessoas e agentes, é parte do que o AI FIRST da StartSe trabalha com lideranças que querem avançar na IA sem abrir as portas da empresa.
Gostou deste conteúdo? Deixa que a gente te avisa quando surgirem assuntos relacionados!


Leia o próximo artigo
newsletter
Start Seu dia:
A Newsletter do AGORA!